每一套 AI 工具,都是一個新的外部連線
關於 AI 與資安的討論早已司空見慣,但大家往往忽略了「架構」層面的現實。導入 AI 不只是安裝一套新軟體,更像是為你的工廠開了一扇又一扇的新門。每一個連結雲端的 AI 部署,都需要向外傳輸數據的路徑、向內的 endpoints,以及核發權限憑證。
近期的產業數據確實印證了這個不容忽視的風險。根據 Dragos 2026 OT/ICS 資安報告,針對工業組織的勒索軟體攻擊,年增率高達 64%,其中製造業佔了所有受害者的三分之二以上。這代表在短短一年內,共有 119 個勒索軟體集團對超過 3,300 個工業站點發動攻擊。
工廠早就成為駭客的標靶。在評估任何新的 AI 部署時,真正該問的問題只有一個:它是否擴大了工廠的攻擊面?
為什麼威脅模型正轉向系統性的營運風險?
要回答這個問題,必須先看攻擊者的行為模式發生了什麼變化。
工廠 OT 網路的最高原則是持續運作與實體安全,這使得定期的系統更新幾乎不可能執行,導致內部充滿未修補的漏洞。也因此,現場的偵測能力受到極大限制。Dragos 的數據指出,高達 88% 的工業網路目前缺乏有效的主機層級偵測與回應能力。攻擊者深知這一點,並相應地調整了攻擊策略。
TCS 的 2026 網路威脅態勢報告證實:如今源自企業 IT 端的資安事件,往往是被設計來直接跨越到生產線的。攻擊者之所以利用 IT 網路作為進入 OT 的跳板,純粹是因為工廠系統無法以 IT 的速度進行偵測或回應。為了將破壞力最大化,他們將目標鎖定在虛擬化基礎設施(例如 ESXi hypervisors),藉此同時癱瘓多個工作負載,並繞過傳統的端點防護。
當系統偵測能力出現結構性弱點時,防禦機制就必須往源頭移動,也就是從「架構」本身著手。換句話說,如果你不能指望在小偷進門後順利抓到他,更聰明的做法是:一開始就不要裝那些你根本不需要的門。
導入 AI 所帶來的三大曝險
那麼,導入 AI 究竟開了哪些門?每一個 AI 部署都會引入三種不同的曝險(exposures),從根本上改變你的網路樣貌。
第一,對外數據流(Outbound data flows)。
當 AI 系統依賴外部運算時,高度敏感的遙測數據(例如連續的生產影片、即時 cycle time、良率指標等)就必須實體離開廠區。值得注意的是,這種持續的連線建立了一座雙向橋樑。混合雲的採用引進了新的攻擊路徑,攻擊者會利用 VOIDLINK 惡意軟體,直接從受感染的雲端工作負載,橫向移動到地端的工業環境中。
第二,對內相依性(Inbound dependencies)。
連結雲端的 AI,本質上就需要保留從外部進入的通道。為了讓系統運作,工廠必須維持開啟的公有雲 endpoints 以及第三方供應商的遠端存取權限。TCS 2026 報告點名,利用暴露於網路的應用程式漏洞與濫用遠端存取服務,是侵入製造業網路最常見的路徑。這是一個極嚴重的資安死角。
第三,機器身分(Machine identities)。
部署自主運作的 AI Agent,等於在你的網路上創造了一個非人類的「新使用者」,它需要 API keys 以及存取營運資料庫的權限。每一個新身分,都是一把可能被駭客劫持的數位鑰匙。這種憑證擴張的速度相當驚人:根據 Make UK 引述 SailPoint 的數據,英國企業每月大約新增 10,000 個身分。根據 TCS 報告,憑證竊取與 session hijacking(連線劫持)已取代惡意軟體,成為業界主要的入侵手法,這些不斷擴張的機器身分也因此成為企業的資安負擔。在 Lumma Stealer 這類大規模竊取驗證權杖的 infostealers 助長下,被盜用的機器憑證能讓攻擊者偽裝成合法的網路存取,悄悄繞過資安監控工具。
最關鍵的是,這些漏洞並非使用 AI 的必然代價,而是「結構性的選擇」。你的對外數據流、對內 endpoints 以及機器身分的多寡,完全取決於你選擇的架構。
當技術風險轉變為商業風險
這三大曝險所威脅的,不僅僅是產線的稼動率,更直接關係到攻擊者現在如何將「工業存取權限」變現。
根據 TCS 2026 報告,攻擊者正轉向「勒索優先」的攻擊模式。他們不再觸發容易被偵測的系統加密,而是優先選擇悄悄竊取高價值智慧財產(如工程藍圖、CAD 設計圖、專有配方),並透過公開揭露的威脅來施壓。
在製造現場,這類數據的敏感性直接牽動商業合約與競爭優勢,而不僅僅是內部的隱私問題。這些資料外洩行動鎖定的核心資產包括:
- 客戶產品影像:未發表產品的影像一旦外流,將暴露 IP 並帶來市場洩密的風險。
- 作業員影片:員工畫面的外流將觸發嚴格的區域隱私法規與工會合規問題。
- 產線績效數據:良率、cycle times 與產量數據,通常受到嚴格的保密協定(NDAs)保護。
對於 EMS 與 ODM 廠等特定產業而言,AI 視覺系統所接觸到的生產數據,往往屬於全球品牌客戶,而非工廠本身。因此,將這些數據轉移到第三方雲端,甚至在觸發資安事件之前,就已經違反了客戶合約。這首先是一個合約問題,其次才是資安問題。
雲端 vs. 地端:曝險程度的衡量
保護這些敏感數據,最終必須回歸到網路架構。如果用這三大網路曝險來衡量兩種主要的 AI 部署模型,其中的權衡取捨非常清晰。
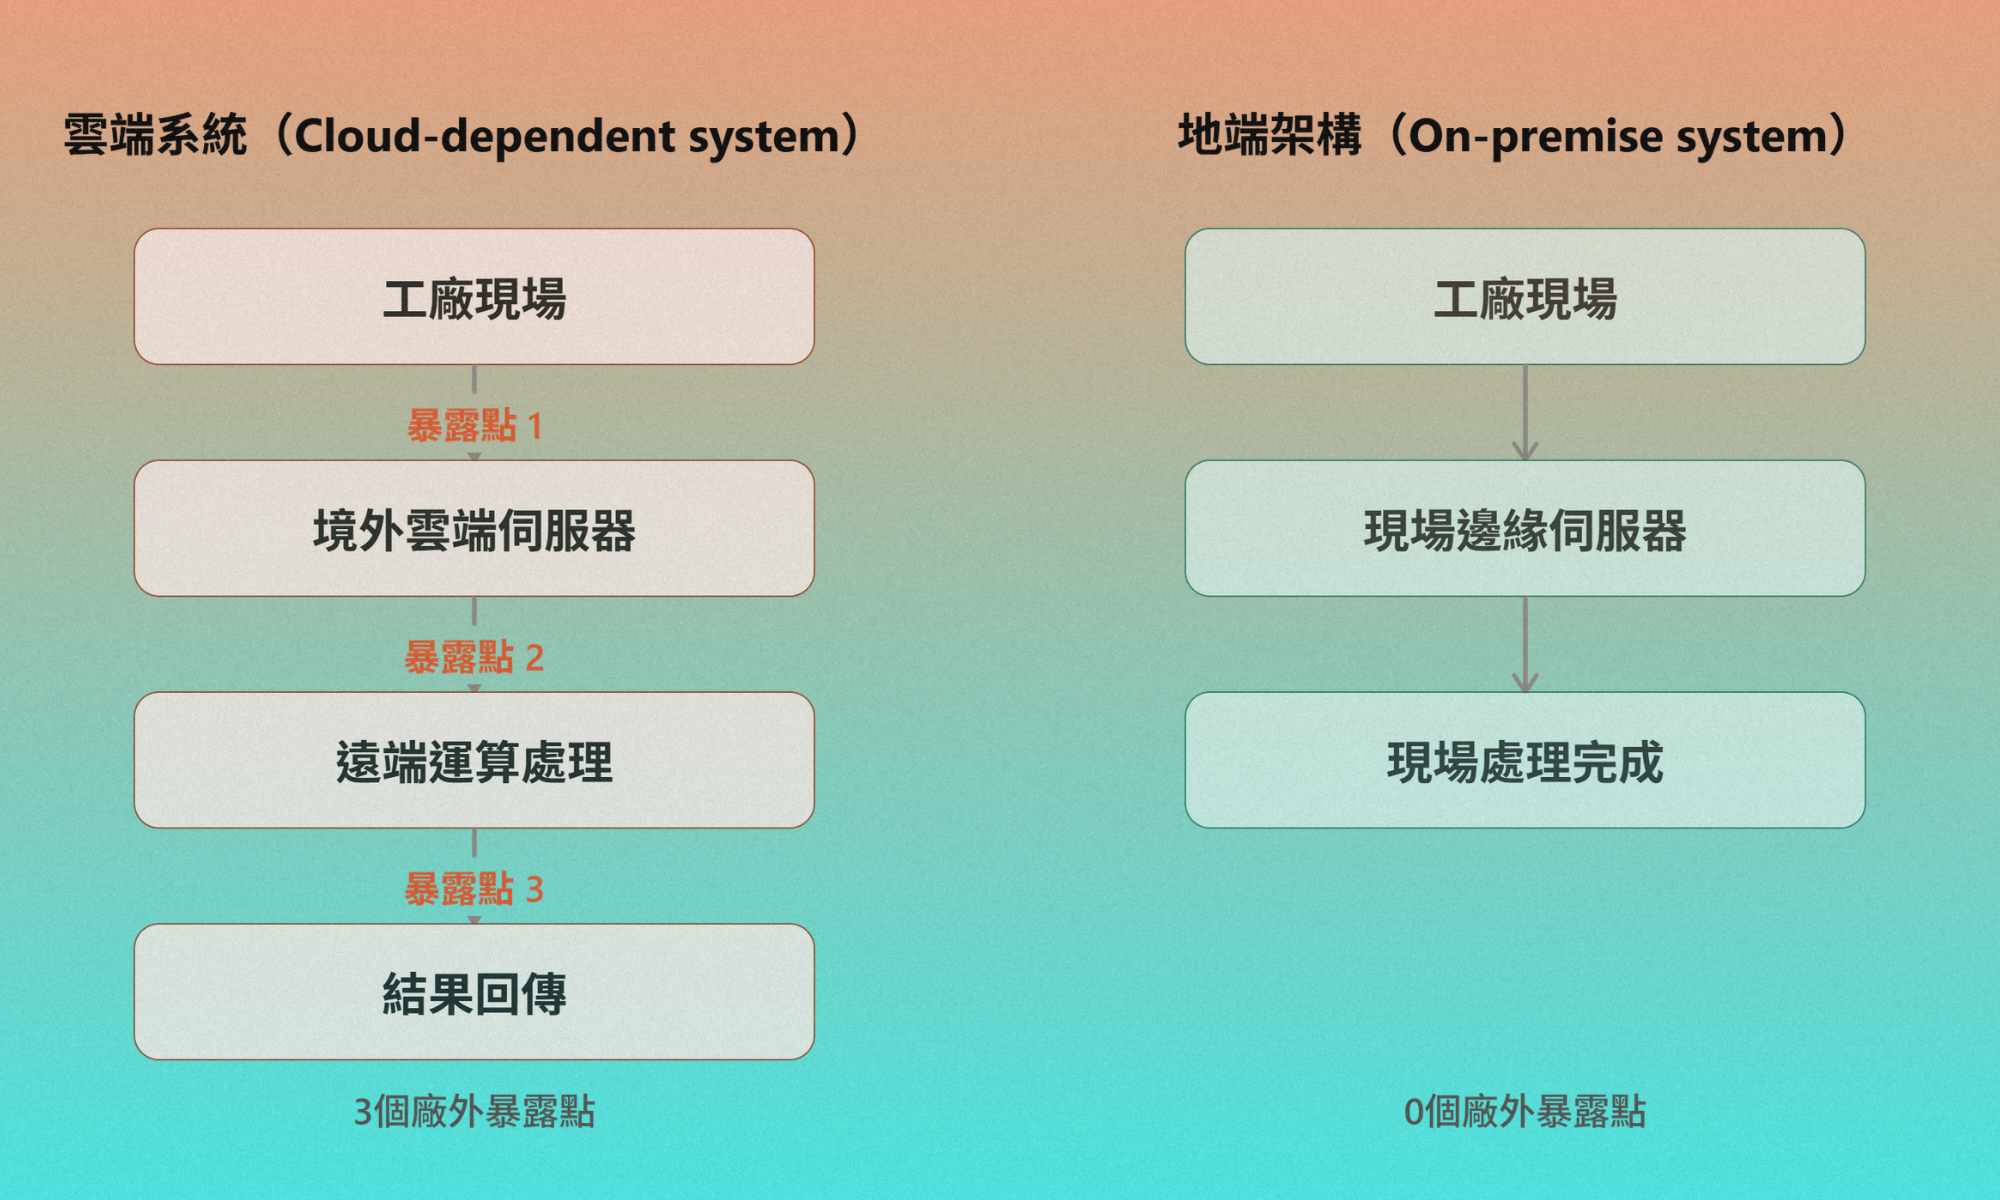
雲端與地端 AI 架構比較
依賴雲端的系統(Cloud-dependent system)從設計上就包含了這三種曝險。為了提供即時洞察,它必須持續將生產影片、cycle time 數據與良率指標傳送出廠區。為了維持運作,工廠必須讓對內的雲端 endpoints 與供應商遠端存取通道保持長期開啟。於是,工廠不再只需管理自身的風險;它還繼承了供應商系統的所有漏洞,以及操作該系統所需的所有機器憑證
地端架構(On-premise architecture)則完全消除了前兩項曝險,並將第三項安全地控制在範圍內。因為數據處理與 AI 推論全數在廠內的專用伺服器上進行,系統不增加任何對外數據流,也不需要對內的公開 endpoints。雖然 AI 系統仍需要自己的機器身分才能運作,但這些數位憑證嚴格被限制在你的防火牆之內。透過部署在你現有的 OT 網段中,系統可以在完全隔離的網路上運行,確保你的數位鑰匙永遠不會暴露在外部世界。
在地端處理是一種結構性的取捨,而非萬靈丹。選擇地端模型,意味著工廠必須承擔內部軟體更新,以及確保現場邊緣伺服器實體安全的全部責任。但作為交換,你保留了對廠內網路大門的絕對掌控權。
HOP:專為留在廠內而打造
PowerArena 的 Human Operation Platform(HOP)是一套專為分析組裝線上人工作業而設計的 AI 視覺系統。因為它處理的是工廠最敏感的影像數據,我們將它設計成完全留在廠內運作。
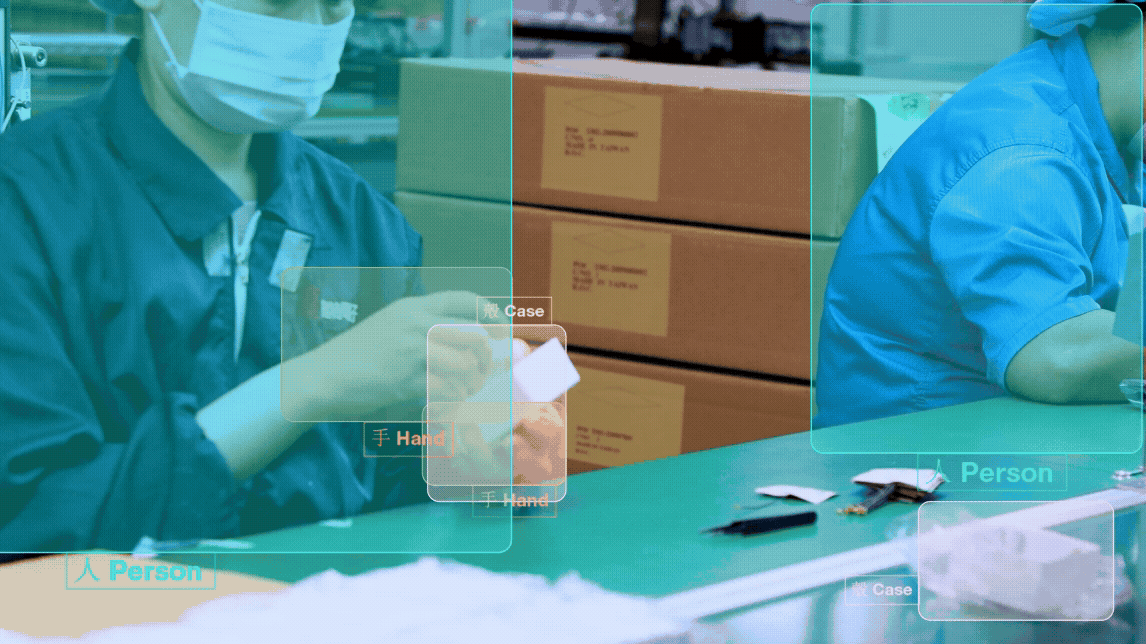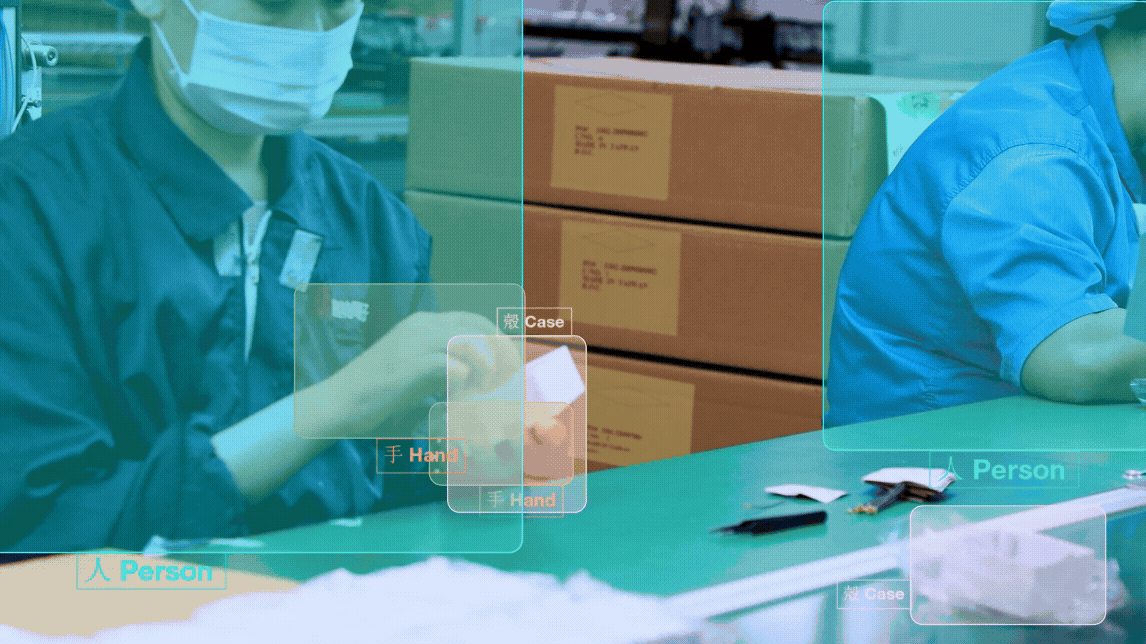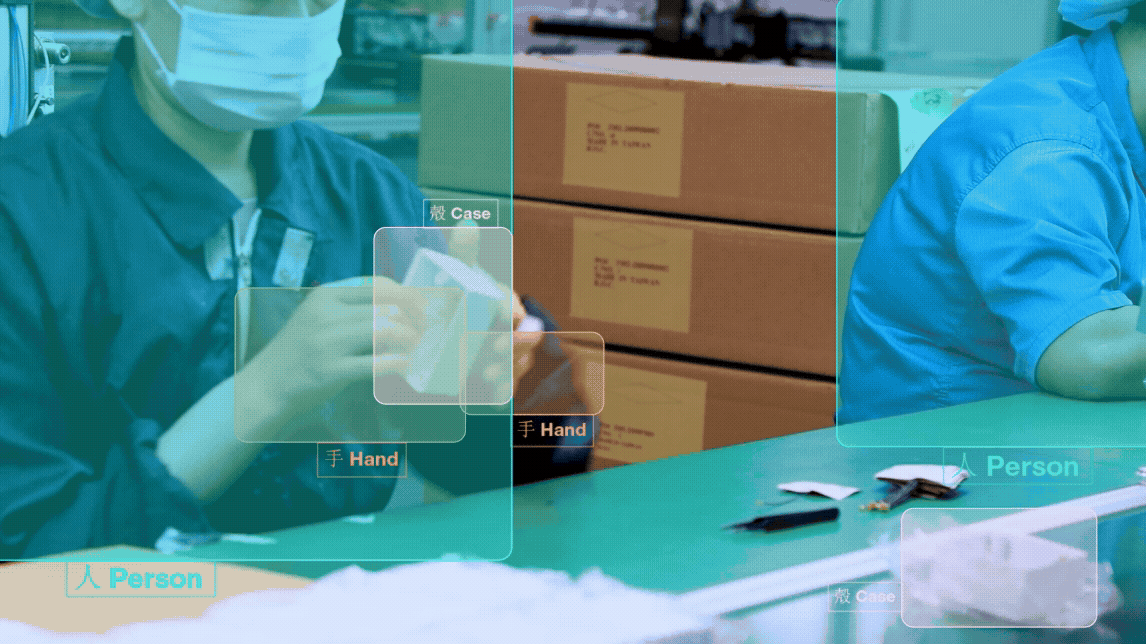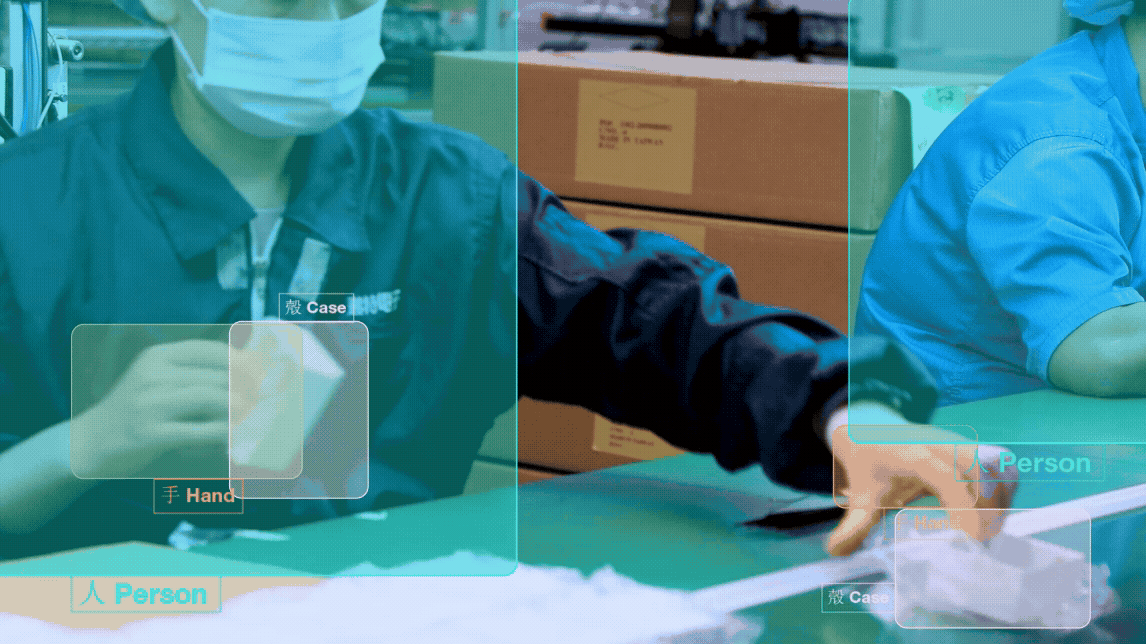
HOP 運行在實體部署於產線現場的專用邊緣伺服器上。所有影片串流、cycle times 與生產指標都在本地處理並儲存。AI 的運作不需要繞道雲端。因為它是建立在現有的 OT 網段中運作,所以不需要開通任何一個對內的公開 endpoint 就能執行任務。
必須強調的是,HOP 不是一套資安產品。它不會保護你現有的網路或修補你的防火牆。相反地,它是一個具備高度能力的 AI 部署方案,只是它拒絕為攻擊者開啟新的大門。你可以獲得自主視覺系統帶來的營運可視化,卻不需擴大你的攻擊面。你甚至可以將 HOP 設定為僅匯出彙整後的營運指標到你安全的 IT 儀表板,確保原始影片與產線層級的數據永遠不會離開廠區。
治理:給工廠管理層的檢核表
根據 IIoT World 的 2026 OT 資安指南,全球 OT 資安支出預計將在 2026 年達到 309 億美元。但如果從未正視根本的架構問題,光靠砸錢解決不了問題。
根據 Make UK 的數據,目前僅有 23% 的製造業公司聘有專職的資訊安全長(CISO)。這意味著在大多數廠區,決定是否部署一套新 AI 工具的責任,往往落在廠長或區域 IT 主管肩上。
為了確保廠區安全,這裡有一份架構檢核表,建議你向任何工業 AI 供應商提問:
- 數據確切的處理位置在哪裡?
- 為了讓系統運作,有哪些特定數據必須離開廠區?
- 你們需要哪些對內的遠端存取或持續更新通道?
- 這個系統會在我們的網路上建立哪些新的機器憑證或身分?
畢竟,治理不能只是抽象的公司政策。它必須作為一道防線,在供應商評選階段、系統部署之前就發揮作用。
架構是種策略決策,而非事後補救
能夠成功駕馭下一波自動化浪潮的製造商,必定是將「架構」視為部署前的策略選擇,而不是等到交出資安事件報告後才來檢討的細節。你無法控制鎖定製造業的攻擊次數,但你絕對可以控制你要在工廠內安裝多少外部 endpoints。
當你在評估一家 AI 供應商時,「我們的數據去了哪裡」有在你的檢核表上嗎?更重要的是,在你的廠裡,誰負責回答這個問題?
很好奇你們團隊是怎麼應對這個問題的。
延伸閱讀:
Table of Contents